

بعد القراءة، ستتمكن من بناء جرد أول من مصادر موجودة أصلاً، وإبقاؤه محدّثاً دون جهد إضافي.
التعريف
يشترط الضابط 5.9 من الملحق A في ISO/IEC 27001 جرداً للمعلومات والأصول المرتبطة بها، بما في ذلك مالكوها. ويغطي ضابطا CIS رقم 1 و2، وهما أول ضابطين من 18، أصول المؤسسة والبرمجيات.
لماذا يهم
الحاسوب المحمول المجهول لا يُحدَّث أبداً، وحساب SaaS المجهول يبقى مفتوحاً بعد مغادرة أحدهم. ومعظم الضوابط الأخرى تفترض ضمناً وجود الجرد.
كما يفيد أثناء الحادث، حين تكون الأسئلة الأولى: أي نظام تأثر، ومن يملكه، وما مدى أهميته.
كيف يعمل
حدد ما ستسجله: الاسم، والنوع، والمسؤول، والموقع أو المزود، والتصنيف، ومستوى الأهمية، وتاريخ آخر مراجعة.
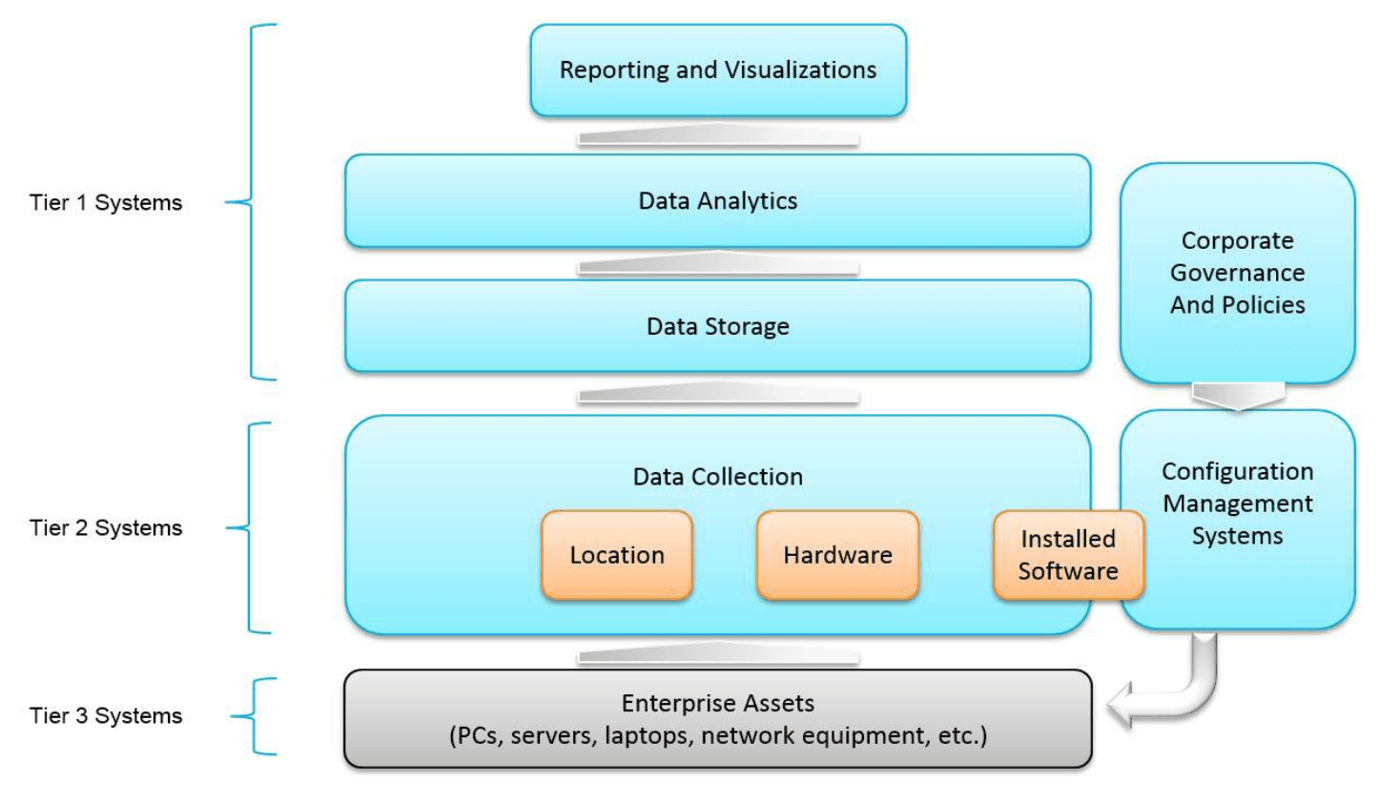
اجمع البيانات مما هو موجود أصلاً، مثل أدوات إدارة الأجهزة، ولوحات التحكم السحابية، وسجلات المالية والمشتريات لخدمات SaaS. وقارن النتيجة بمسح للشبكة.
عيّن المسؤولين. ولإبقاء القائمة محدّثة، اربطها بعمليات الشراء والتعيين والتغيير، وراجعها بإيقاع محدد.
حالة تطبيقية
يحصي مكتب هندسة معمارية من 30 موظفاً 34 حاسوباً محمولاً وخادمين و19 خدمة SaaS. وبمراجعة مدفوعات البطاقات، يجد ست أدوات لم يصرّح بها أحد، إحداها تحوي ملفات مشاريع فيها بيانات شخصية.
يحصل كل منها على مسؤول ومستوى أهمية، وتُغلق ثلاث منها.
ممارسات جيدة
- استخدم الأتمتة في الجمع كلما أمكن، لأن القوائم اليدوية تتقادم خلال أسابيع.
- أدرج الخدمات السحابية والبيانات إلى جانب الأجهزة.
- سجّل مستوى الأهمية، فهو يوجّه التحديثات والتعافي معاً.
- طابق الجرد مع المشتريات بانتظام.
أخطاء شائعة
- معاملته كإحصاء لمرة واحدة، يصبح قديماً في الربع التالي.
- إدراج الأجهزة وحدها، مع أن جزءاً كبيراً من البيانات القيّمة بات اليوم في خدمات SaaS.
- الدخول في تفاصيل كثيرة إلى حد ألا يستطيع أحد تحديثه.
- جعل قسم تقنية المعلومات مسؤولاً عن كل تطبيقات الأعمال.
أسئلة
- ما الذي يُعد أصلاً؟
- كل ما له قيمة في طريقة تعامل الشركة مع المعلومات: البيانات، والتطبيقات، والأجهزة، والخدمات، وأحياناً الأشخاص والمباني.
- هل جرد الأصول إلزامي في ISO 27001؟
- الضابط 5.9 وارد في الملحق A، لذا يجب أن يتناوله بيان قابلية التطبيق، ونادراً ما يُستبعد عملياً.
- ما الفرق بين جرد الأصول وقاعدة بيانات إدارة الإعدادات (CMDB)؟
- تتتبع قاعدة بيانات إدارة الإعدادات أيضاً العلاقات والتغييرات بين مكونات تقنية المعلومات. ويمكن أن تكون هي الجرد إذا حدّثها أحد فعلاً.
- ما قدر التفصيل الكافي؟
- ما يكفي لاتخاذ القرار والتصرف. اجمع العناصر المتشابهة منخفضة الخطر، وفصّل الأنظمة الحيوية كلاً على حدة.
- كيف تُكتشف تقنية المعلومات الخفية؟
- بمقارنة سجلات المصروفات والبطاقات، وسجلات مزود الهوية، وحركة الشبكة، بقائمة الخدمات المعتمدة.