

بعد القراءة، ستتمكن من فحص الشبكة وفق ضوابط معترف بها، ومقارنة ما هو موثق بما هو موجود فعلاً.
التعريف
تستند إلى مصادر معترف بها: الضوابط من 8.20 إلى 8.22 في ISO/IEC 27002 بشأن أمن الشبكات وخدمات الشبكة والفصل بينها، وضوابط CIS بشأن أصول المؤسسة والإعداد الآمن وإدارة البنية التحتية للشبكة.
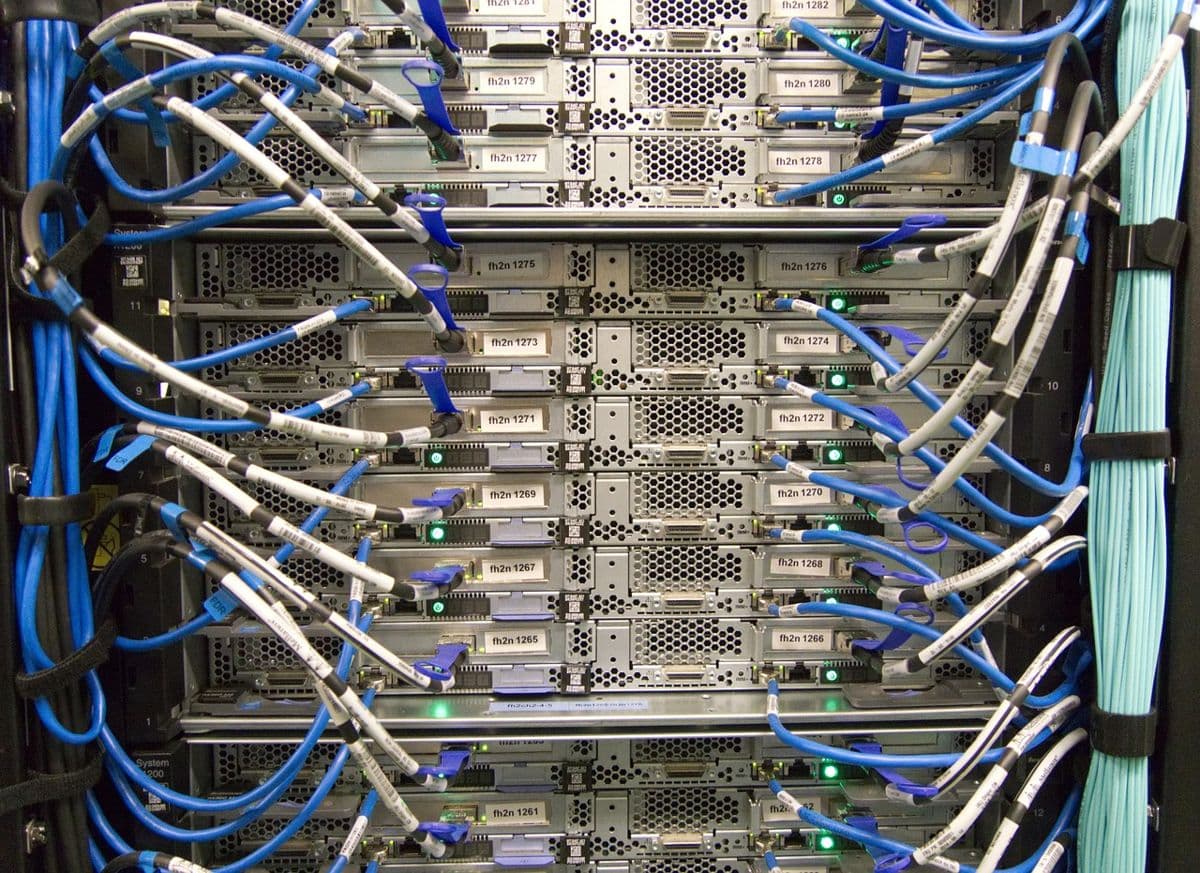
لماذا يهم
تتراكم في الشبكات على مر السنين قواعد جدار ناري قديمة وأجهزة منسية وحسابات مورّدين. والمهاجم الذي يدخل سيستخدم هذه بالذات للتنقل.
كيف يعمل
ابدأ بمقارنة المخطط الموثق وجرد الأجهزة بمسح لما هو موجود فعلاً. وكثيراً ما يكون الفرق أول ملاحظة.
ثم راجع التقسيم وقواعد الجدار الناري، وصلاحيات المسؤولين والمصادقة متعددة العوامل، وإصدارات البرامج الثابتة، والشبكة اللاسلكية والوصول عن بعد، والتسجيل، والنسخ الاحتياطية للإعدادات.
سجّل الدليل في كل سطر، وصنّف الملاحظات حسب الخطر، وخطط للتصحيحات مع مسؤول وموعد.
حالة تطبيقية
يدرج جرد مصنع 84 جهازاً، ويجد المسح 91. سبعة منها مبدّلات غير مُدارة في صالة الإنتاج. ومن بين 412 قاعدة في الجدار الناري، 60 قاعدة غير مستخدمة منذ عام، وواحدة تسمح لشبكة المكاتب بدخول شبكة الإنتاج دون قيود.
تُصنف تلك القاعدة عالية الخطورة وتُزال خلال أسبوع. وتتبعها مراجعة القواعد غير المستخدمة خلال الربع.
ممارسات جيدة
- لا تُجرِ المسح إلا بإذن مكتوب وفي فترات متفق عليها. فقد يربك المسح الأجهزة الهشة.
- أعطِ كل قاعدة في الجدار الناري مسؤولاً وسبباً، كي تعرف المراجعة التالية ما يمكن حذفه.
- اشترط المصادقة متعددة العوامل لصلاحيات المسؤولين والوصول عن بعد.
- احفظ نسخاً من إعدادات الأجهزة واختبر استعادتها.
أخطاء شائعة
- الثقة بمخطط لم يحدّثه أحد منذ آخر عملية نقل.
- التوقف عند الجدار الناري ونسيان الشبكة اللاسلكية ووصول المورّدين.
- سرد نقاط الضعف دون تصنيف أو مسؤول، مما يترك فريق الشبكة مع تقرير بلا خطة.
- الخلط بين مسح الثغرات والتدقيق. فالمسح مصدر واحد من عدة مصادر.
أسئلة
- كم مرة يجب تدقيق الشبكة؟
- عادة مرة في السنة وبعد التغييرات الكبيرة، مع عمليات مسح آلية بينهما.
- ما الأدوات التي يستخدمها تدقيق الشبكة؟
- أدوات الاكتشاف ومسح الثغرات، ومحللات قواعد الجدار الناري، وملفات تصدير الإعدادات من الأجهزة نفسها.
- هل تدقيق الشبكة اختبار اختراق؟
- لا. فالتدقيق يفحص مقابل معايير، واختبار الاختراق يحاول استغلال نقاط الضعف. وكلاهما يكمل الآخر.
- ما الوثائق التي يجب طلبها أولاً؟
- مخططات الشبكة، وجرد الأجهزة، ومجموعات قواعد الجدار الناري، وقائمة المسؤولين، وآخر سجلات التغيير.
- ما قواعد الجدار الناري الأكثر خطورة؟
- القواعد التي تسمح بأي مصدر أو أي وجهة أو أي خدمة، والقواعد التي بلا مسؤول، والقواعد المؤقتة القديمة التي ما زالت نشطة.