

Après cette lecture, vous saurez choisir des moyens de reprise adaptés à vos objectifs, et prouver qu'ils fonctionnent par une vraie restauration.
Définition
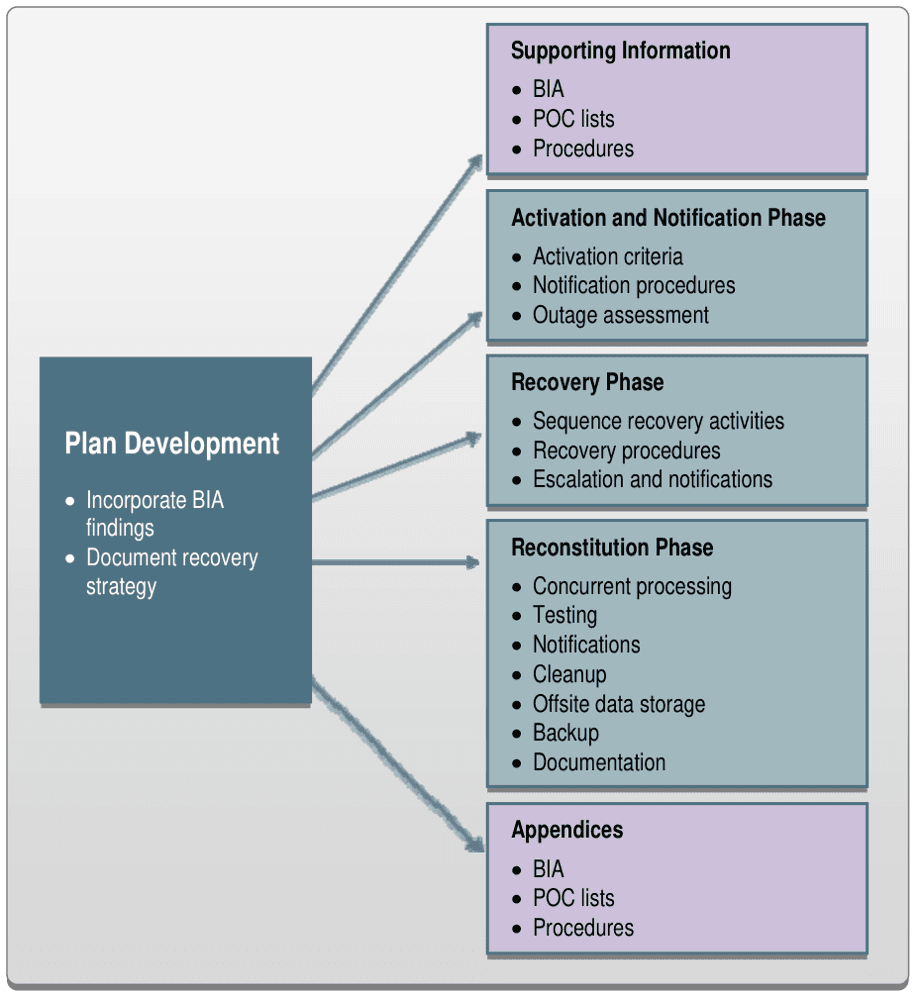
Le NIST SP 800-34 décrit le plan de reprise après sinistre comme celui qui dirige la reprise des systèmes d'information sur un site de secours après une perturbation majeure. L'ISO/IEC 27002 couvre le même terrain avec la mesure 5.30, préparation des TIC pour la continuité d'activité.
Elle fait partie de la continuité d'activité. La reprise ramène les systèmes, et les plans métier couvrent la façon dont les gens continuent à travailler d'ici là.
Pourquoi c'est important
La plupart des processus métier s'arrêtent quand leur système s'arrête : le délai de reprise de l'informatique fixe donc souvent celui de l'entreprise.
Tant que personne ne les a réellement restaurées, les sauvegardes ne sont qu'un espoir. Beaucoup d'entreprises ont découvert le pire jour possible que les leurs étaient inutilisables.
Comment ça fonctionne
Reprenez vos objectifs de reprise du bilan d'impact sur l'activité et classez les systèmes en conséquence, en tenant compte des dépendances.
Choisissez ensuite les moyens : sauvegardes, réplication, site de secours froid, tiède ou chaud, ou autre région cloud. Protégez aussi les sauvegardes, car les attaquants s'en prennent d'abord à elles.
Écrivez les étapes dans l'ordre et nommez qui les exécute. Puis restaurez pour de vrai, chronométrez, et comparez le résultat à votre objectif.
Un cas concret
Une entreprise fixe un objectif de 4 heures pour son système de commandes. Son premier test de restauration prend 9 heures, car la base de données ne peut pas démarrer avant le service d'identité, que personne n'avait prévu de rétablir en premier.
Le plan reçoit un nouvel ordre des étapes et un serveur d'identité de secours. Le test suivant prend 3 heures 40.
Bonnes pratiques
- Gardez une copie de vos sauvegardes hors ligne ou immuable.
- Cartographiez les dépendances jusqu'à l'identité, au DNS et au réseau. Ce sont elles qui retardent d'habitude la restauration.
- Conservez le plan hors des systèmes qu'il restaure.
- Lisez votre contrat cloud pour voir ce que le fournisseur couvre et ce qui reste à votre charge.
Erreurs fréquentes
- Croire que la réplication est une sauvegarde. Elle copie fidèlement la corruption et le chiffrement vers l'autre site.
- Tester avec un seul fichier. Restaurer un système entier dans le bon ordre est un exercice très différent.
- Protéger les sauvegardes avec les mêmes comptes administrateurs que la production, si bien qu'un seul mot de passe volé atteint les deux.
- Supposer qu'un service cloud récupère vos données tout seul.
Questions
- Quelle différence entre sites chauds, tièdes et froids ?
- Un site chaud peut prendre le relais presque immédiatement, un site tiède demande un peu de préparation, et un site froid n'offre guère plus que de l'espace et de l'électricité. Le coût baisse et le délai de reprise augmente dans cet ordre.
- Qu'est-ce que la règle 3-2-1 des sauvegardes ?
- Trois copies des données, sur deux types de supports, dont une hors site. C'est une pratique très répandue, et aucune norme ne l'impose.
- Qu'est-ce que la reprise après sinistre en tant que service ?
- Un fournisseur réplique vos systèmes et les démarre sur sa propre infrastructure en cas de besoin. Fixer les objectifs et tester restent de votre responsabilité.
- La loi impose-t-elle un plan de reprise après sinistre ?
- Certains textes l'imposent, comme DORA pour les entités financières. L'article 32 du RGPD exige la capacité de rétablir la disponibilité des données personnelles dans des délais appropriés.
- À quelle fréquence tester une restauration ?
- En proportion de la criticité du système. Les systèmes critiques sont en général testés au moins une fois par an, et après des changements majeurs.