

Después de leerlo, podrá distinguir los principales tipos de control, redactar uno que pueda probarse y comprobar que funciona.
Definición
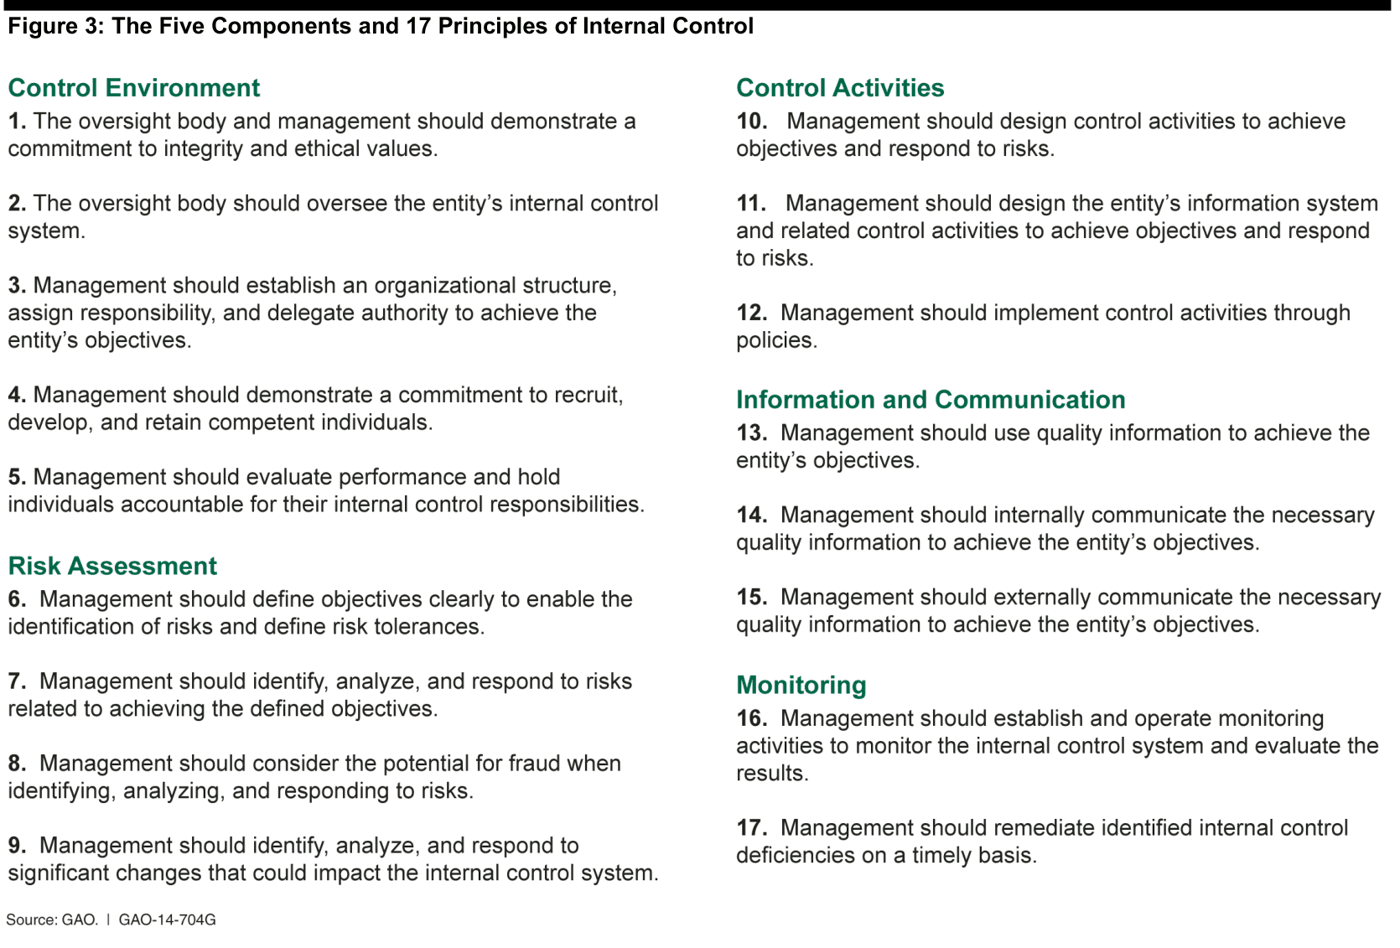
COSO describe el control interno como un proceso llevado a cabo por el consejo, la dirección y el personal, que abarca las operaciones, la información y el cumplimiento. Su marco tiene cinco componentes: entorno de control, evaluación de riesgos, actividades de control, información y comunicación, y actividades de supervisión.
En el día a día, los controles se clasifican según cuándo actúan. Los preventivos impiden un error antes de que ocurra, los detectivos lo revelan después y los correctivos lo reparan.
Por qué importa
Una política dice lo que debería ocurrir, y un control es lo que hace que ocurra. Por eso los auditores prueban los controles.
COSO habla de seguridad razonable por una buena razón. Las personas pueden confabularse y un directivo puede saltarse un control, así que ningún diseño elimina del todo el riesgo.
Cómo funciona
Parta de un riesgo o de un requisito. Defina el control en términos sencillos: qué se hace, quién lo hace, con qué frecuencia y qué registro deja.
Ajuste su fuerza al riesgo. Cuando hay mucho en juego, combine un control preventivo con uno detectivo, para que un fallo del primero se detecte.
Después pruébelo, primero su diseño y luego su funcionamiento durante un periodo, y trate cualquier desviación que encuentre.
Un caso práctico
Una empresa teme pagar una factura falsa de un proveedor. Como control preventivo, todo pago superior a 5 000 € necesita un segundo aprobador que no haya registrado la factura. Como control detectivo, finanzas revisa cada mes cualquier cambio de datos bancarios de proveedores.
Las evidencias son el registro de aprobaciones del sistema de pagos y la revisión mensual firmada. Una prueba de 25 pagos encuentra uno sin segundo aprobador, que queda registrado como desviación.
Buenas prácticas
- Redacte cada control para que un desconocido pueda probarlo solo con su descripción.
- Separe a quien solicita de quien aprueba.
- Automatice cuando el sistema lo permita. Un control integrado en el software no se olvida a fin de mes.
- Nombre un único responsable y revise el control cada vez que cambie el proceso que lo rodea.
Errores frecuentes
- Confundir una declaración de política con un control, porque nada en la declaración demuestra que alguien actuó.
- Confiar solo en controles detectivos para riesgos graves. Cuando saltan, puede que el dinero ya se haya ido.
- Comprobar que un control existe sin comprobar que funciona. El formulario puede estar relleno sin que nadie haya leído lo que cubre.
Preguntas
- ¿Qué es un control clave?
- Un control cuyo fallo dejaría sin cubrir un riesgo significativo. El esfuerzo de prueba se concentra en ellos.
- ¿Qué diferencia hay entre eficacia de diseño y eficacia operativa?
- El diseño pregunta si el control abordaría el riesgo si se ejecutara. La eficacia operativa pregunta si realmente se ejecutó como estaba previsto durante el periodo.
- ¿Cuáles son los 17 principios de COSO?
- El marco COSO de 2013 desglosa sus cinco componentes en 17 principios que describen lo que exige un control interno eficaz.
- ¿Cuentan los controles de la ISO 27001 como controles internos?
- Sí, para la seguridad de la información. El anexo A y la ISO/IEC 27002 enumeran controles y orientación en ese ámbito.
- ¿Cuántos controles necesita una empresa?
- No hay un número correcto: los suficientes para llevar los riesgos a lo que la dirección acepta.
- ¿Qué tamaño debe tener una muestra de prueba?
- Depende de la frecuencia con que se ejecuta el control y del riesgo que cubre. Los auditores suelen muestrear más en los controles clave, y la elección debe quedar por escrito.