

بعد القراءة، ستتمكن من التمييز بين الأنواع الرئيسية للضوابط، وكتابة ضابط قابل للاختبار، والتحقق من أنه يعمل.
التعريف
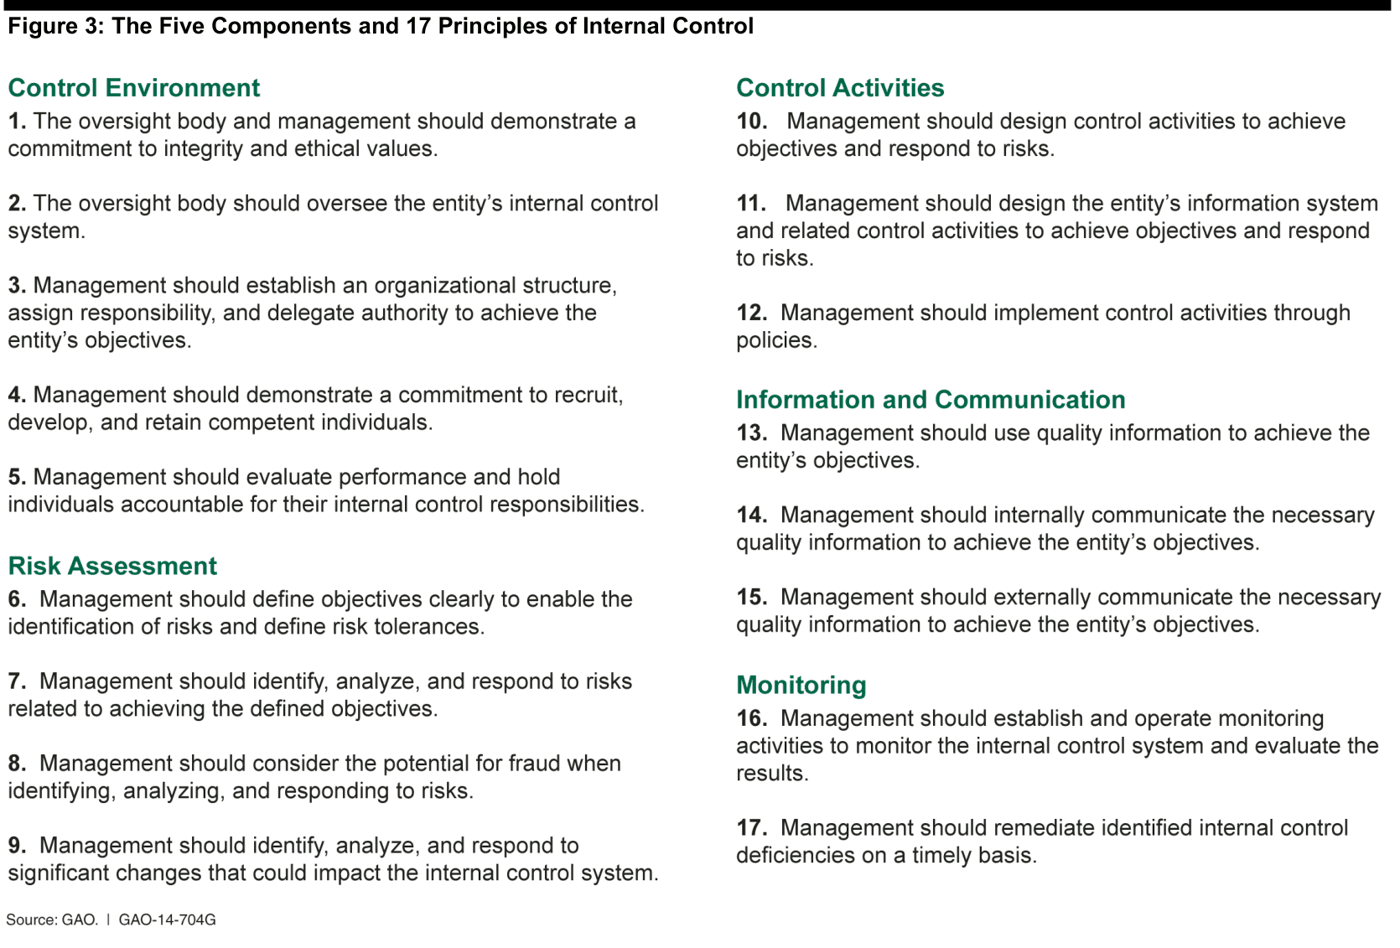
يصف إطار COSO الرقابة الداخلية بأنها عملية ينفذها مجلس الإدارة والإدارة والموظفون، وتشمل العمليات والتقارير والامتثال. وللإطار خمسة مكونات: بيئة الرقابة، وتقييم المخاطر، وأنشطة الرقابة، والمعلومات والاتصال، وأنشطة المراقبة.
في العمل اليومي، تُصنَّف الضوابط حسب وقت عملها. فالوقائية تمنع الخطأ قبل وقوعه، والكاشفة تكشفه بعد وقوعه، والتصحيحية تصلحه.
لماذا يهم
السياسة تقول ما ينبغي أن يحدث، والضابط هو ما يجعله يحدث. ولهذا يختبر المدققون الضوابط.
يتحدث إطار COSO عن تأكيد معقول لسبب وجيه. فقد يتواطأ الأشخاص، وقد يتجاوز مدير ضابطاً ما، فلا يزيل أي تصميم الخطر تماماً.
كيف يعمل
انطلق من خطر أو متطلب. عرّف الضابط بعبارات بسيطة: ما الذي يُفعل، ومن يفعله، وكم مرة، وأي أثر يتركه.
اجعل قوته على قدر الخطر. وحين يكون الرهان كبيراً، اجمع بين ضابط وقائي وضابط كاشف، كي يُكتشف إخفاق الأول.
ثم اختبره، أولاً تصميمه ثم تشغيله على مدى فترة، وعالج أي انحراف تجده.
حالة تطبيقية
تخشى شركة دفع فاتورة مورّد مزوّرة. كضابط وقائي، يحتاج كل دفع يتجاوز 5,000 يورو إلى معتمِد ثانٍ لم يُدخل الفاتورة. وكضابط كاشف، يراجع القسم المالي كل شهر أي تغيير في البيانات المصرفية للمورّدين.
الأدلة هي مسار الموافقات في نظام الدفع والمراجعة الشهرية الموقعة. ويكشف اختبار 25 دفعة عن دفعة واحدة بلا معتمِد ثانٍ، فتُسجَّل كانحراف.
ممارسات جيدة
- اكتب كل ضابط بحيث يستطيع شخص غريب اختباره من وصفه وحده.
- افصل بين من يطلب ومن يوافق.
- استخدم الأتمتة حيث يسمح النظام. فالضابط المدمج في البرنامج لا ينسى في نهاية الشهر.
- سمِّ مسؤولاً واحداً، وراجع الضابط كلما تغيرت العملية المحيطة به.
أخطاء شائعة
- الخلط بين بيان السياسة والضابط، إذ لا شيء في البيان يثبت أن أحداً تصرّف.
- الاعتماد على الضوابط الكاشفة وحدها في المخاطر الجسيمة. فحين تنطلق، قد يكون المال قد ذهب.
- اختبار وجود الضابط دون اختبار عمله. فقد يُملأ النموذج دون أن يقرأ أحد ما يغطيه.
أسئلة
- ما هو الضابط الرئيسي؟
- ضابط يترك إخفاقه خطراً كبيراً بلا تغطية. ويتركز جهد الاختبار عليه.
- ما الفرق بين فعالية التصميم وفعالية التشغيل؟
- يسأل التصميم هل كان الضابط سيعالج الخطر لو نُفّذ. وتسأل فعالية التشغيل هل نُفّذ فعلاً كما هو مقرر طوال الفترة.
- ما مبادئ COSO السبعة عشر؟
- يقسّم إطار COSO لعام 2013 مكوناته الخمسة إلى 17 مبدأ تصف ما تتطلبه الرقابة الداخلية الفعالة.
- هل تُعد ضوابط ISO 27001 ضوابط داخلية؟
- نعم، في مجال أمن المعلومات. ويدرج الملحق A ومعيار ISO/IEC 27002 الضوابط والإرشادات في هذا المجال.
- كم ضابطاً تحتاج الشركة؟
- لا يوجد عدد صحيح: ما يكفي لإعادة المخاطر إلى ما تقبله الإدارة.
- ما حجم عينة الاختبار المناسب؟
- يتوقف على عدد مرات تنفيذ الضابط وحجم الخطر الذي يغطيه. وكثيراً ما يأخذ المدققون عينات أكبر للضوابط الرئيسية، ويجب تدوين هذا الاختيار.