

بعد القراءة، ستتمكن من تنظيم دورة حياة المورّدين كاملة، من القائمة الأولى حتى خروج قابل للتنفيذ.
التعريف
تشمل اهتماماتها الأمن السيبراني والاستمرارية والمخاطر القانونية والمالية. وبالنسبة إلى الكيانات المالية، تضع المواد من 28 إلى 30 من DORA قواعد مفصلة لمخاطر مزودي خدمات تقنية المعلومات والاتصالات من الأطراف الثالثة، منها سجل للعقود واستراتيجيات للخروج.
لماذا يهم
تعمل وظائف أساسية اليوم على خدمات خارجية، فيصبح الحادث لدى مورّد حادثك أنت بسرعة.
وقد انتبهت الجهات الرقابية لذلك. فتوجيه NIS2 يشترط تدابير لأمن سلسلة التوريد، والعملاء ينقلون هذه المتطلبات عبر العقود.
كيف يعمل
احتفظ بجرد واحد للأطراف الثالثة، يبيّن المسؤول والخدمة والبيانات المعنية والمستوى.
قيّم قبل التوقيع، واكتب في العقد متطلبات الأمن وحقوق التدقيق والإبلاغ عن الحوادث وشروط الخروج.
ومع مرور الوقت، تابع بمراجعات دورية وتنبيهات. وجهّز الخروج للمورّدين الحيويين: إعادة البيانات وخيار بديل.
حالة تطبيقية
تحصي شركة تأمين 240 طرفاً ثالثاً، منها 18 تدعم وظائف حيوية. فتسجلها في سجل DORA، وتضيف بنود التدقيق والخروج عند التجديد، وتراجعها كل عام.
وحين يعلن مزود بوابة الوسطاء عن انتهاك، يبيّن الجرد خلال ساعة أي البيانات معنية ومن المسؤول عن العلاقة.
ممارسات جيدة
- أعطِ كل علاقة مسؤول أعمال واحداً.
- اربط البرنامج بالمشتريات، كي لا يفلت منه أي مورّد.
- حدد عمق المراجعة حسب المستوى.
- تمرّن على خطة الخروج للمورّدين الحيويين، على الورق على الأقل.
أخطاء شائعة
- عدم امتلاك قائمة كاملة بالمورّدين، عادة لأن الأقسام تشتري أدواتها بنفسها.
- ترك عقود دون بنود أمنية، مما لا يترك لك ما تستند إليه بعد الحادث.
- وضع كل الجهد في بدء العلاقة ولا شيء في السنوات التالية.
أسئلة
- ما خطر التركّز؟
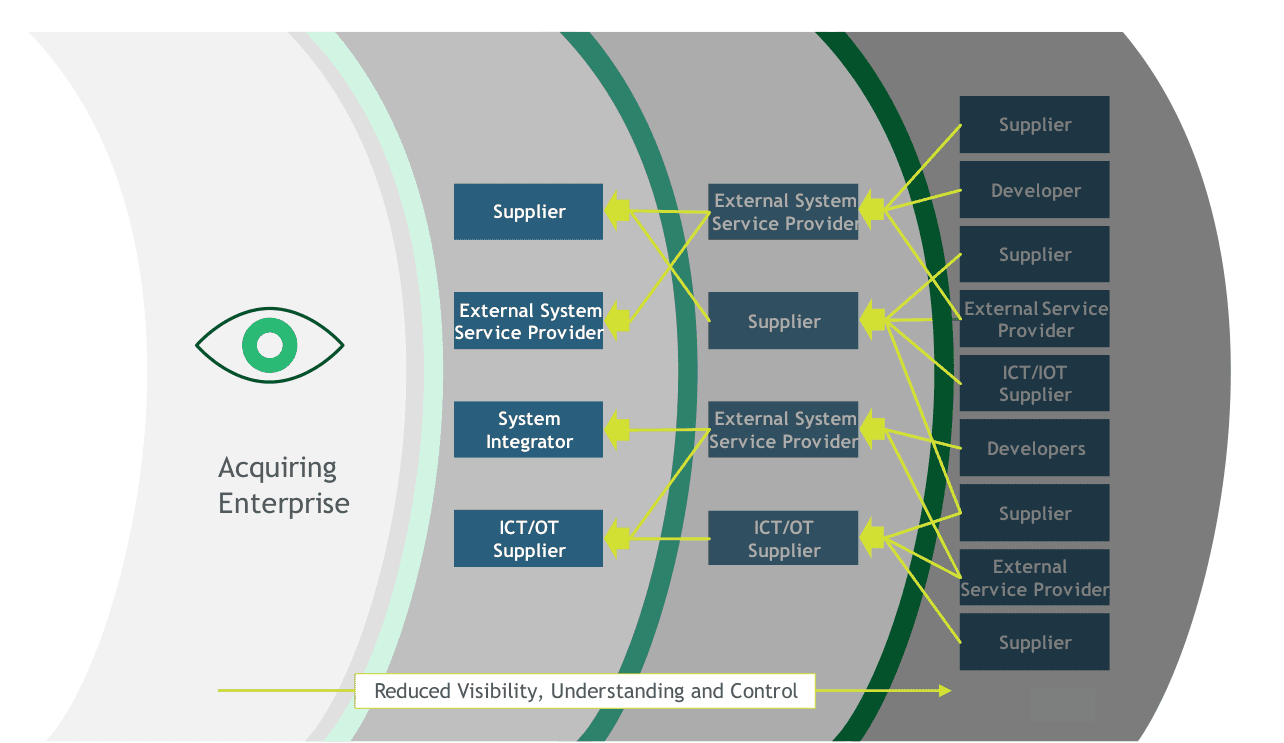
- خطر الاعتماد على مورّد واحد، أو على عدة مورّدين يعتمدون على المورّد الأساسي نفسه، فيصيب إخفاق واحد خدمات كثيرة في آن واحد.
- هل ينطبق DORA على كل الشركات؟
- لا. فهو ينطبق على الكيانات المالية ومزودي خدمات تقنية المعلومات والاتصالات الحيويين لديها، لكن المورّدين الآخرين يشعرون به عبر المتطلبات التعاقدية.
- من يتولى برنامج مخاطر الأطراف الثالثة؟
- غالباً قسم الأمن أو المخاطر أو المشتريات. لكن كل علاقة تحتاج مع ذلك إلى مسؤول أعمال يُسأل عن الخدمة.
- ما الذي يجب أن يتضمنه عقد المورّد؟
- متطلبات الأمن، والإبلاغ عن الحوادث، وحقوق التدقيق أو الأدلة، وقواعد التعاقد من الباطن، وموقع البيانات، وشروط الخروج.
- ما الأدوات التي تحتاجها إدارة مخاطر الأطراف الثالثة؟
- السجل المحدّث هو البداية. وتساعد المنصات المتخصصة وخدمات التصنيف الأمني حين يكبر العدد.