

Après cette lecture, vous saurez décider quand une AIPD est requise et apprécier le préjudice du point de vue des personnes concernées.
Définition
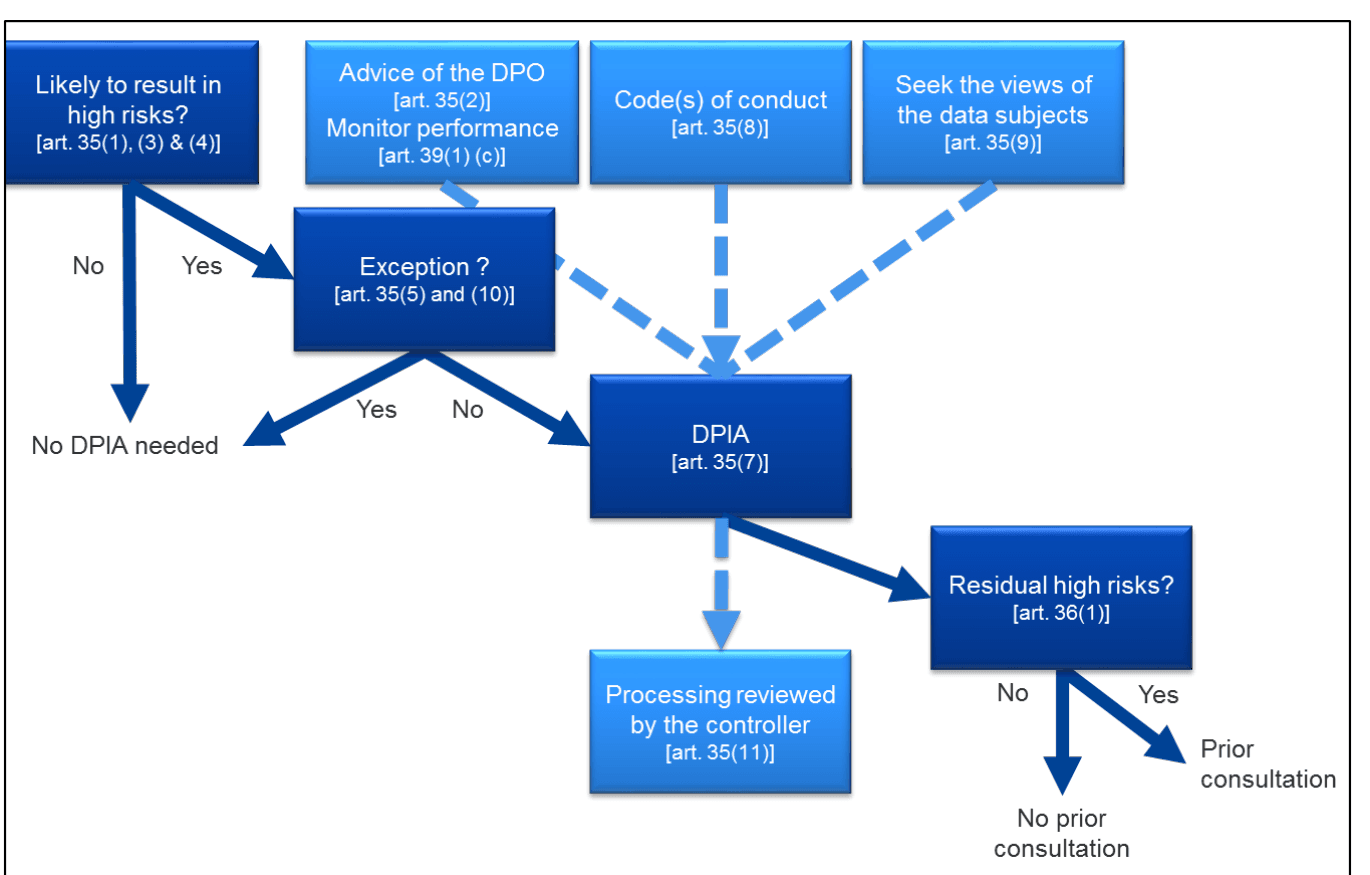
Les articles 24 et 32 exigent des mesures adaptées au risque pour les personnes. L'article 35 va plus loin et impose une AIPD avant tout traitement susceptible d'engendrer un risque élevé.
Il cite trois situations : l'évaluation systématique et approfondie, fondée sur un traitement automatisé, produisant des effets importants ; le traitement à grande échelle de catégories particulières de données ou de données relatives aux condamnations pénales ; la surveillance systématique à grande échelle d'une zone accessible au public. Les autorités nationales publient d'autres listes.
Pourquoi c'est important
C'est là qu'un réflexe de sécurité peut tromper. Une fuite peut coûter très peu à l'entreprise et causer pourtant un tort sérieux aux personnes du fichier, et c'est ce tort que mesure le RGPD.
L'enjeu monte si une AIPD révèle un risque élevé que vous ne pouvez pas réduire : l'article 36 impose alors de consulter l'autorité de contrôle avant de commencer.
Comment ça fonctionne
Prenez votre registre des activités de traitement et passez chaque activité au crible de l'article 35 et de la liste de votre autorité nationale.
Quand une AIPD est nécessaire, décrivez le traitement et ses finalités, demandez-vous s'il est nécessaire et proportionné, appréciez les risques pour les personnes, et présentez les mesures qui y répondent.
Si vous avez un délégué à la protection des données, l'article 35(2) vous impose de recueillir son avis. Rouvrez l'analyse quand le traitement change.
Un cas concret
Une clinique transfère ses dossiers patients vers un nouveau système cloud. Des données de santé à cette échelle appellent une AIPD. Le risque principal est que l'accueil ouvre le mauvais dossier et divulgue un diagnostic.
La clinique limite l'accès selon le rôle, examine chaque mois le journal des ouvertures de dossiers et forme son personnel. Le risque restant est jugé moyen : aucune consultation préalable n'est nécessaire.
Bonnes pratiques
- Évaluez le préjudice tel qu'une personne le ressentirait : discrimination, perte financière, exposition d'un élément de sa vie privée.
- Menez l'analyse pendant que la conception peut encore changer. Une AIPD écrite après la mise en service ne peut que décrire les problèmes.
- Quand vous décidez qu'aucune AIPD n'est nécessaire, conservez une courte justification écrite.
- Réutilisez votre appréciation de sécurité pour les mesures, en gardant les deux questions distinctes.
Erreurs fréquentes
- Évaluer l'amende ou le dommage pour l'entreprise, ce qui répond à une autre question que celle posée par la loi.
- Traiter une AIPD comme un audit de sécurité, si bien que la finalité, la nécessité et la proportionnalité ne sont jamais examinées.
- Oublier les sous-traitants et les transferts hors de l'Espace économique européen, souvent parce que les achats les ont gérés à part.
Questions
- Une AIPD est-elle toujours obligatoire ?
- Non, seulement quand le traitement est susceptible d'engendrer un risque élevé pour les personnes. Les autres traitements exigent tout de même des mesures adaptées à leur risque.
- Qui réalise une AIPD ?
- Le responsable du traitement en a la charge, et recueille l'avis du délégué à la protection des données lorsqu'il en a désigné un.
- Que se passe-t-il si le risque reste élevé après l'AIPD ?
- Le responsable du traitement doit consulter l'autorité de contrôle avant le traitement, au titre de l'article 36.
- Faut-il publier une AIPD ?
- Le RGPD ne l'exige pas, mais en publier un résumé peut renforcer la confiance.
- Un sous-traitant doit-il réaliser une AIPD ?
- L'obligation pèse sur le responsable du traitement. Le sous-traitant l'aide en fournissant des informations, au titre de l'article 28.