

Después de leerlo, podrá elegir medios de recuperación acordes con sus objetivos y demostrar que funcionan con una restauración real.
Definición
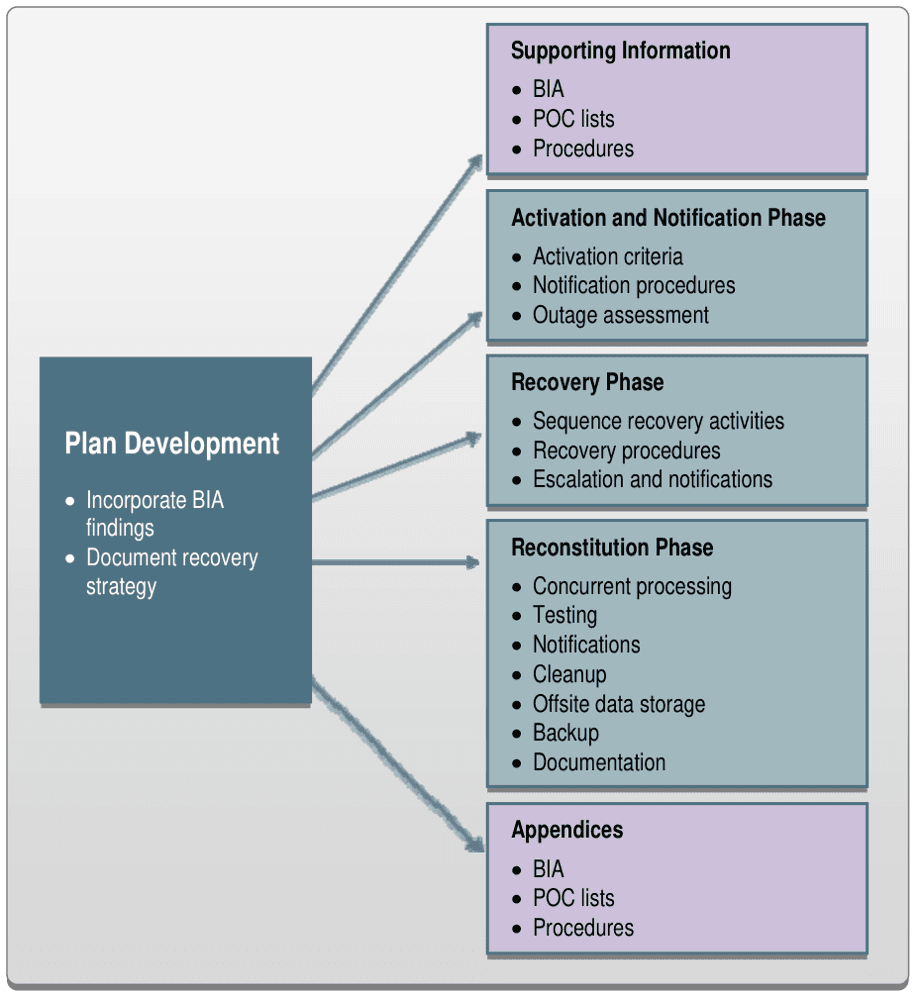
La NIST SP 800-34 describe el plan de recuperación ante desastres como el que dirige la recuperación de los sistemas de información en un centro alternativo tras una interrupción grave. La ISO/IEC 27002 trata el mismo terreno en el control 5.30, preparación de las TIC para la continuidad de negocio.
Forma parte de la continuidad de negocio. La recuperación devuelve los sistemas, y los planes de negocio cubren cómo sigue trabajando la gente mientras tanto.
Por qué importa
La mayoría de los procesos de negocio se detienen cuando se detiene su sistema, así que el tiempo de recuperación de informática suele fijar el del negocio.
Hasta que alguien las ha restaurado de verdad, las copias de seguridad son solo una esperanza. Muchas empresas descubrieron el peor día posible que las suyas no servían.
Cómo funciona
Tome los objetivos de recuperación del análisis de impacto en el negocio y ordene los sistemas en consecuencia, teniendo en cuenta las dependencias.
Después elija los medios: copias de seguridad, replicación, un centro alternativo frío, templado o caliente, u otra región de la nube. Proteja también las copias, porque los atacantes van primero a por ellas.
Escriba los pasos en orden y designe quién los ejecuta. Luego restaure de verdad, cronométrelo y compare el resultado con su objetivo.
Un caso práctico
Una empresa fija un objetivo de 4 horas para su sistema de pedidos. Su primera prueba de restauración tarda 9 horas, porque la base de datos no puede arrancar antes del servicio de identidad, que nadie había previsto recuperar primero.
El plan recibe un nuevo orden de pasos y un servidor de identidad de reserva. La siguiente prueba tarda 3 horas y 40 minutos.
Buenas prácticas
- Mantenga una copia de sus copias de seguridad desconectada o inmutable.
- Trace las dependencias hasta la identidad, el DNS y la red. Son lo que suele retrasar la restauración.
- Guarde el plan fuera de los sistemas que restaura.
- Lea su contrato de nube para ver qué cubre el proveedor y qué queda de su lado.
Errores frecuentes
- Creer que la replicación es una copia de seguridad. Copia fielmente la corrupción y el cifrado al otro centro.
- Probar con un solo archivo. Restaurar un sistema entero en el orden correcto es un ejercicio muy distinto.
- Proteger las copias con las mismas cuentas de administrador que producción, de modo que una sola contraseña robada alcanza ambas.
- Suponer que un servicio en la nube recupera sus datos por sí solo.
Preguntas
- ¿Qué diferencia hay entre centros calientes, templados y fríos?
- Un centro caliente puede tomar el relevo casi al instante, uno templado necesita algo de preparación y uno frío ofrece poco más que espacio y electricidad. En ese orden baja el coste y sube el tiempo de recuperación.
- ¿Qué es la regla 3-2-1 de las copias de seguridad?
- Tres copias de los datos, en dos tipos de soporte, con una fuera de las instalaciones. Es una práctica muy extendida, y ninguna norma la exige.
- ¿Qué es la recuperación ante desastres como servicio?
- Un proveedor replica sus sistemas y los arranca en su propia infraestructura cuando hace falta. Fijar objetivos y probar siguen siendo responsabilidad suya.
- ¿Exige la ley un plan de recuperación ante desastres?
- Algunos textos lo exigen, como DORA para las entidades financieras. El artículo 32 del RGPD exige la capacidad de restaurar la disponibilidad de los datos personales con rapidez.
- ¿Con qué frecuencia debe probarse una restauración?
- En proporción a lo crítico que sea el sistema. Los sistemas críticos suelen probarse al menos una vez al año, y tras cambios importantes.