

Después de leerlo, podrá decidir cuándo se requiere una EIPD y valorar el daño desde el punto de vista de las personas afectadas.
Definición
Los artículos 24 y 32 exigen medidas adecuadas al riesgo para las personas. El artículo 35 va más allá y exige una EIPD antes de cualquier tratamiento que probablemente entrañe un alto riesgo.
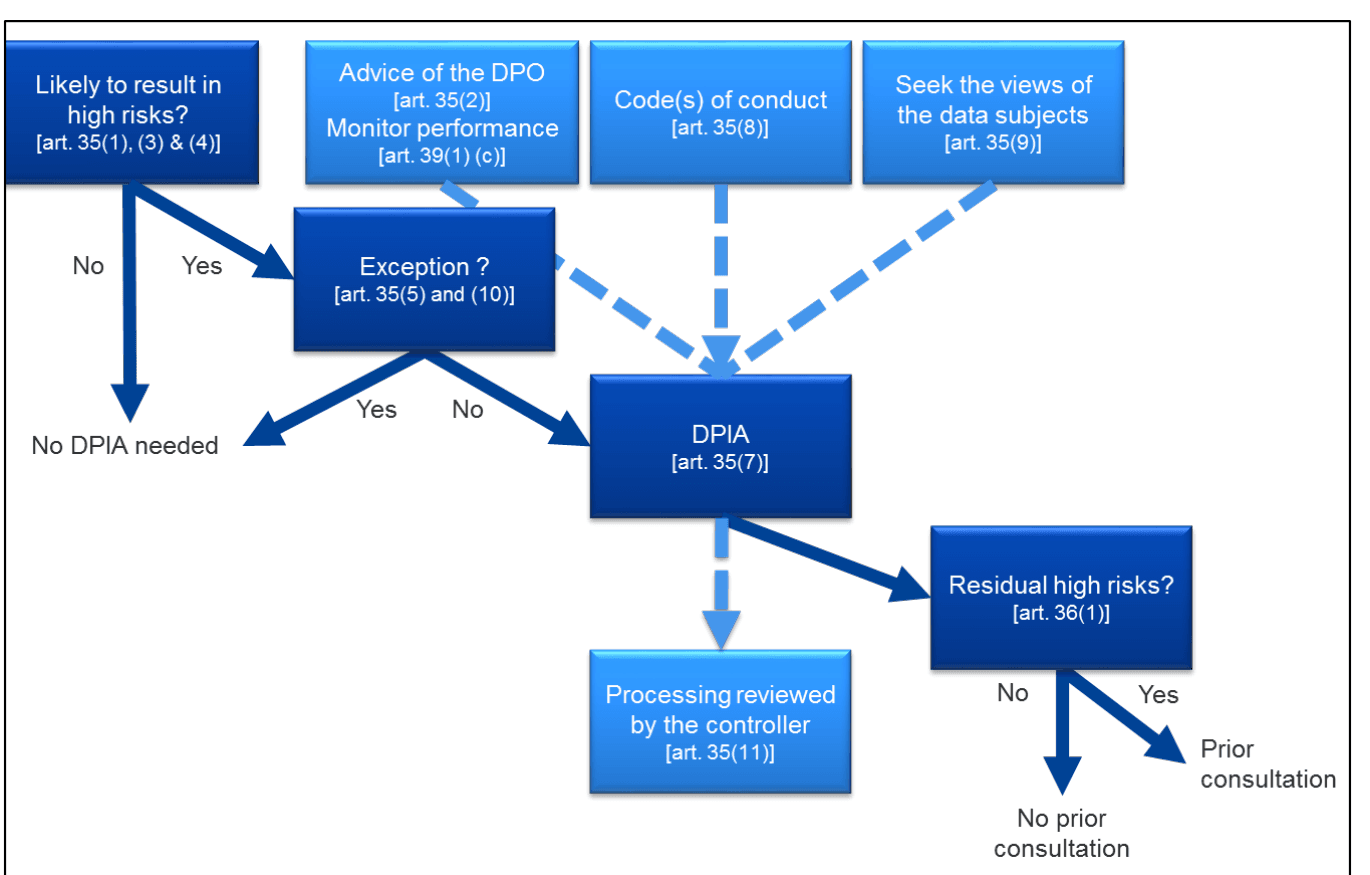
Cita tres situaciones: la evaluación sistemática y exhaustiva basada en un tratamiento automatizado con efectos significativos, el tratamiento a gran escala de categorías especiales de datos o de datos relativos a condenas penales, y la observación sistemática a gran escala de una zona de acceso público. Las autoridades nacionales publican otras listas.
Por qué importa
Aquí es donde una mentalidad de seguridad puede engañar. Una fuga puede costar muy poco a la empresa y causar aun así un daño serio a las personas del fichero, y ese daño es lo que mide el RGPD.
Lo que está en juego aumenta si una EIPD detecta un riesgo alto que no se puede reducir: el artículo 36 exige entonces consultar a la autoridad de control antes de empezar.
Cómo funciona
Tome su registro de actividades de tratamiento y examine cada actividad a la luz del artículo 35 y de la lista de su autoridad nacional.
Cuando haga falta una EIPD, describa el tratamiento y sus fines, pregúntese si es necesario y proporcionado, valore los riesgos para las personas y exponga las medidas que los abordan.
Si tiene un delegado de protección de datos, el artículo 35.2 le obliga a recabar su asesoramiento. Reabra la evaluación cuando cambie el tratamiento.
Un caso práctico
Una clínica traslada sus historias clínicas a un nuevo sistema en la nube. Datos de salud a esa escala requieren una EIPD. El riesgo principal es que recepción abra la historia equivocada y revele un diagnóstico.
La clínica limita el acceso según la función, revisa cada mes el registro de aperturas de historias y forma a su personal. El riesgo restante se valora como medio, así que no hace falta consulta previa.
Buenas prácticas
- Puntúe el daño tal como lo sentiría una persona: discriminación, pérdida económica, exposición de algo privado.
- Realice la evaluación mientras el diseño todavía puede cambiar. Una EIPD escrita después de la puesta en marcha solo puede describir los problemas.
- Cuando decida que no hace falta una EIPD, conserve una breve justificación por escrito.
- Reutilice su evaluación de seguridad para las medidas, manteniendo separadas las dos preguntas.
Errores frecuentes
- Puntuar la multa o el daño para la empresa, lo que responde a una pregunta distinta de la que plantea la ley.
- Tratar una EIPD como una auditoría de seguridad, de modo que nunca se examinan la finalidad, la necesidad y la proporcionalidad.
- Olvidar a los encargados del tratamiento y las transferencias fuera del Espacio Económico Europeo, a menudo porque compras los gestionó por separado.
Preguntas
- ¿Siempre es obligatoria una EIPD?
- No, solo cuando el tratamiento probablemente entrañe un alto riesgo para las personas. Los demás tratamientos siguen necesitando medidas adecuadas a su riesgo.
- ¿Quién realiza una EIPD?
- El responsable del tratamiento, que recaba el asesoramiento del delegado de protección de datos si lo ha designado.
- ¿Qué pasa si el riesgo sigue siendo alto tras la EIPD?
- El responsable debe consultar a la autoridad de control antes del tratamiento, conforme al artículo 36.
- ¿Hay que publicar una EIPD?
- El RGPD no lo exige, aunque publicar un resumen puede generar confianza.
- ¿Debe un encargado del tratamiento realizar una EIPD?
- La obligación recae en el responsable. El encargado le ayuda aportando información, conforme al artículo 28.