

Después de leerlo, podrá hacer un BIA con los responsables de cada actividad y obtener objetivos de recuperación que el negocio defienda.
Definición
La cláusula 8.2.2 de la ISO 22301 pide definir los tipos de impacto, evaluarlos en el tiempo, identificar las actividades que sostienen los productos y servicios prioritarios y fijar el plazo en que cada una debe reanudarse.
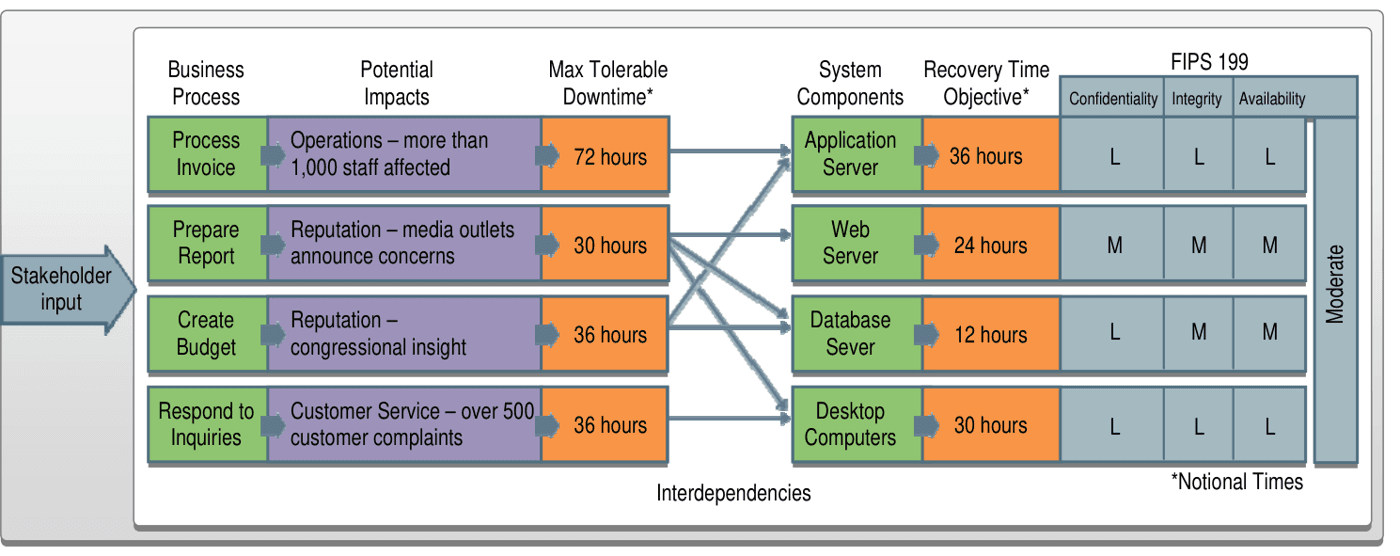
La NIST SP 800-34 sigue tres pasos: determinar los procesos y su criticidad de recuperación, identificar los recursos que necesitan e identificar las prioridades de recuperación.
Por qué importa
Sin BIA, los presupuestos de recuperación suelen seguir a quien más alto habla. Con él, el dinero va a lo que de verdad dolería.
Cada objetivo de recuperación de cada plan posterior sale de este trabajo.
Cómo funciona
Enumere las actividades con sus responsables y elija los tipos de impacto que cuentan para usted: financiero, clientes, legal, reputación, seguridad de las personas.
Para cada actividad, estime el impacto en escalones como 4 horas, 1 día, 3 días y 1 semana. En esa curva se ve el punto en que el daño se vuelve inaceptable; fije entonces el tiempo objetivo de recuperación (RTO) y el punto objetivo de recuperación (RPO).
Anote lo que cada actividad necesita para funcionar: personas, sistemas, datos, proveedores, sedes. La dirección aprueba después los resultados, porque fijan prioridades entre departamentos.
Un caso práctico
La facturación en un mayorista: sin impacto durante 2 días, retrasos de cobro desde el día 3 y un problema de tesorería pasado el día 7. La empresa puede tolerar 5 días como máximo y fija un objetivo de recuperación de 3.
La toma de pedidos es muy distinta, con 40 000 € de ventas perdidas por día desde la primera hora. Tolera 8 horas y recibe un objetivo de 4, lo que la pone primera en el presupuesto de recuperación.
Buenas prácticas
- Entreviste a las personas que llevan cada actividad. Conocen las soluciones alternativas que nadie escribió.
- Use cifras de finanzas siempre que pueda.
- Tenga en cuenta los picos: una caída en la semana de cierre mensual es otro suceso completamente distinto.
- Registre las dependencias de proveedores y de otros departamentos.
Errores frecuentes
- Calificar todas las actividades como críticas. Los responsables defienden a sus equipos, y el resultado no prioriza nada.
- Basar los objetivos en lo que informática puede hacer hoy, cuando se trata de saber lo que el negocio necesita.
- Confundir el BIA con una evaluación de riesgos. Mira las consecuencias, sea cual sea la causa.
- Dejar que una sola persona adivine los impactos de todos los departamentos.
Preguntas
- ¿Qué diferencia hay entre un BIA y una evaluación de riesgos?
- Un BIA pregunta qué ocurre si una actividad se detiene. Una evaluación de riesgos pregunta qué podría detenerla y con qué probabilidad.
- ¿Qué es el periodo máximo tolerable de interrupción?
- El tiempo a partir del cual el impacto de no reanudar se vuelve inaceptable. La cláusula 8.2.2 de la ISO 22301 pide este plazo, y el tiempo objetivo de recuperación se fija dentro de él.
- ¿Quién aprueba un BIA?
- La alta dirección, porque fija prioridades y financiación entre departamentos.
- ¿Cuántos escalones de tiempo debe usar un BIA?
- Normalmente de cuatro a seis, más próximos al principio, donde el impacto cambia más deprisa.
- ¿Puede hacerse un BIA sin talleres?
- Un cuestionario puede recoger las primeras respuestas, pero los impactos aún deben comentarse con los responsables y compararse entre departamentos.