

بعد القراءة، ستتمكن من تقرير متى يلزم تقييم الأثر، وتقدير الضرر من وجهة نظر الأشخاص المعنيين.
التعريف
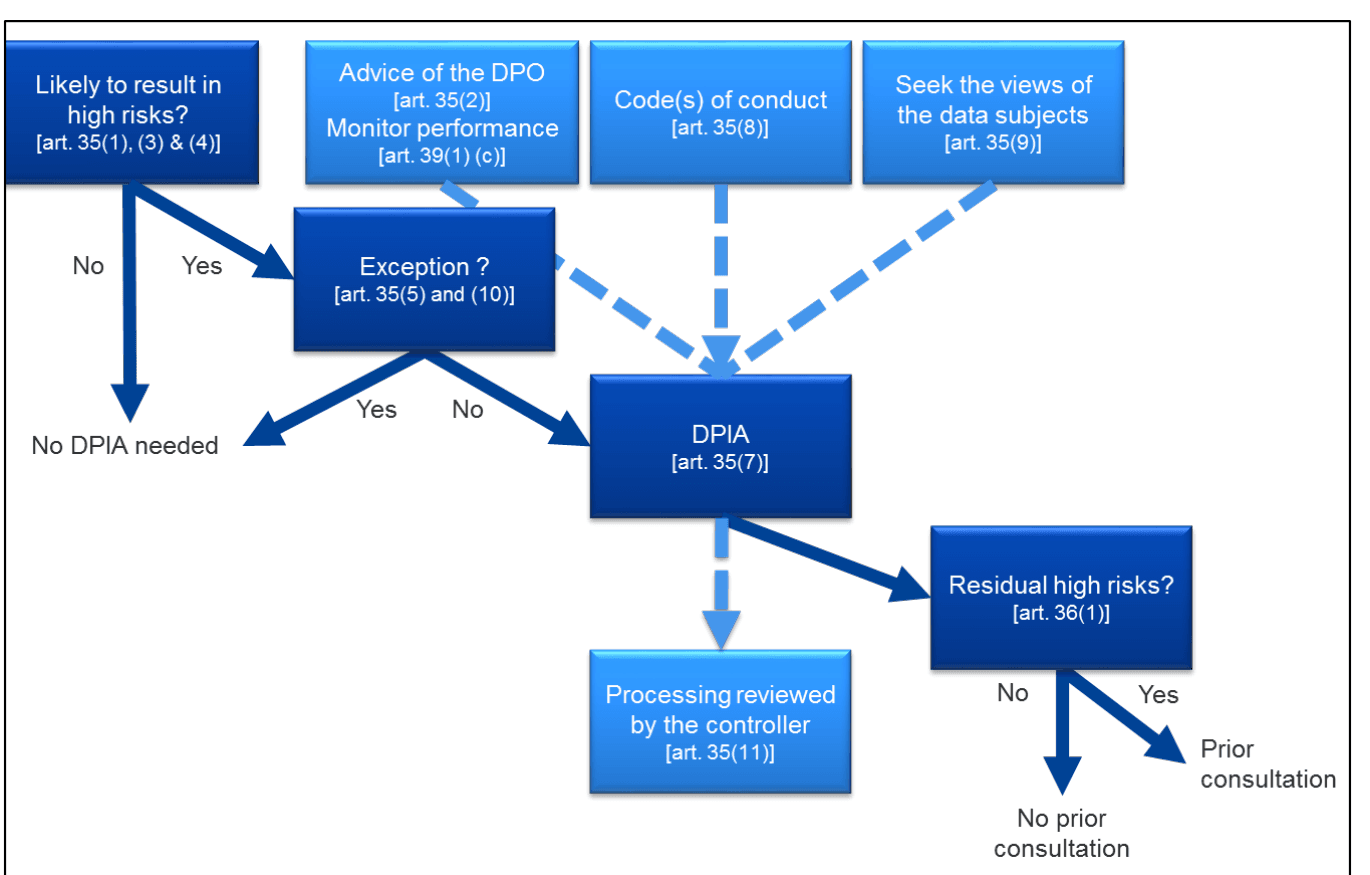
تشترط المادتان 24 و32 تدابير ملائمة للخطر على الأفراد. وتذهب المادة 35 أبعد من ذلك، فتشترط تقييم الأثر قبل أي معالجة يُرجَّح أن تنطوي على خطر مرتفع.
وتذكر ثلاث حالات: التقييم المنهجي والشامل القائم على المعالجة الآلية ذات الآثار الكبيرة، والمعالجة الواسعة النطاق لفئات خاصة من البيانات أو لبيانات الإدانات الجنائية، والمراقبة المنهجية الواسعة النطاق لمنطقة يمكن للجمهور دخولها. وتنشر السلطات الوطنية قوائم أخرى.
لماذا يهم
هنا قد تضلّل العقلية الأمنية. فقد لا يكلّف التسريب الشركة إلا القليل، ومع ذلك يُلحق ضرراً جسيماً بالأشخاص الواردين في الملف، وهذا الضرر هو ما تقيسه اللائحة.
ويرتفع الرهان إذا كشف تقييم الأثر عن خطر مرتفع لا يمكنك خفضه: إذ تشترط المادة 36 حينها استشارة السلطة الرقابية قبل البدء.
كيف يعمل
خذ سجل أنشطة المعالجة لديك، وافحص كل نشاط في ضوء المادة 35 وقائمة سلطتك الوطنية.
حين يلزم تقييم الأثر، صف المعالجة وأغراضها، واسأل هل هي ضرورية ومتناسبة، وقدّر المخاطر على الأفراد، واعرض التدابير التي تعالجها.
إذا كان لديك مسؤول لحماية البيانات، فإن المادة 35(2) تُلزمك بطلب رأيه. وأعد فتح التقييم حين تتغير المعالجة.
حالة تطبيقية
تنقل عيادة ملفات مرضاها إلى نظام سحابي جديد. وبيانات صحية بهذا الحجم تستدعي تقييماً للأثر. الخطر الرئيسي أن يفتح موظف الاستقبال الملف الخطأ فيكشف تشخيصاً.
تقيّد العيادة الوصول حسب الدور، وتراجع كل شهر سجل فتح الملفات، وتدرّب موظفيها. ويُقدَّر الخطر المتبقي بأنه متوسط، فلا حاجة إلى استشارة مسبقة.
ممارسات جيدة
- قيّم الضرر كما سيشعر به الشخص: التمييز، أو الخسارة المالية، أو كشف أمر خاص.
- أجرِ التقييم ما دام التصميم قابلاً للتغيير. فتقييم الأثر المكتوب بعد التشغيل لا يستطيع إلا وصف المشكلات.
- حين تقرر أنه لا حاجة إلى تقييم الأثر، احتفظ بتبرير مكتوب قصير.
- أعد استخدام تقييمك الأمني للتدابير، مع إبقاء السؤالين منفصلين.
أخطاء شائعة
- تقييم الغرامة أو الضرر الذي يلحق بالشركة، وهو جواب عن سؤال غير الذي يطرحه القانون.
- معاملة تقييم الأثر كتدقيق أمني، فلا يُفحص الغرض ولا الضرورة ولا التناسب أبداً.
- نسيان المعالجين وعمليات النقل خارج المنطقة الاقتصادية الأوروبية، غالباً لأن قسم المشتريات تولاها على حدة.
أسئلة
- هل تقييم الأثر إلزامي دائماً؟
- لا، فقط حين يُرجَّح أن تنطوي المعالجة على خطر مرتفع على الأشخاص. وتظل المعالجات الأخرى بحاجة إلى تدابير ملائمة لخطرها.
- من يجري تقييم الأثر؟
- المتحكم هو المسؤول، ويطلب رأي مسؤول حماية البيانات إذا كان قد عيّن واحداً.
- ماذا يحدث إذا بقي الخطر مرتفعاً بعد التقييم؟
- يجب على المتحكم استشارة السلطة الرقابية قبل المعالجة، بموجب المادة 36.
- هل يجب نشر تقييم الأثر؟
- لا تشترط اللائحة ذلك، لكن نشر ملخص له قد يعزز الثقة.
- هل يجب على المعالج إجراء تقييم الأثر؟
- يقع الواجب على المتحكم. ويساعده المعالج بتقديم المعلومات، بموجب المادة 28.