

Nach dem Lesen können Sie entscheiden, wann eine DSFA erforderlich ist, und den Schaden aus Sicht der betroffenen Personen bewerten.
Definition
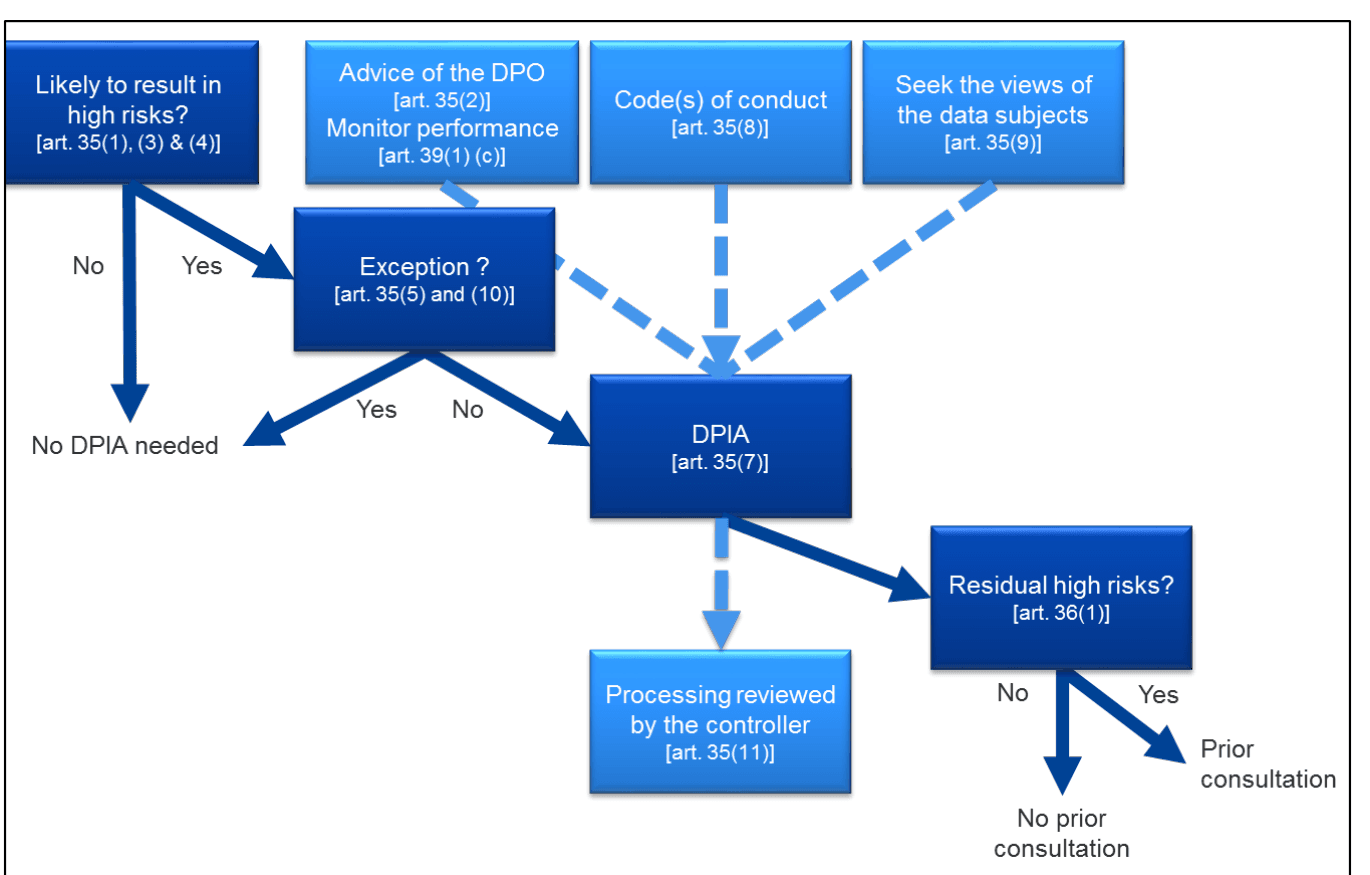
Die Artikel 24 und 32 verlangen Maßnahmen, die dem Risiko für die betroffenen Personen angemessen sind. Artikel 35 geht weiter und verlangt eine DSFA vor jeder Verarbeitung, die voraussichtlich ein hohes Risiko zur Folge hat.
Er nennt drei Fälle: die systematische und umfassende Bewertung auf Grundlage automatisierter Verarbeitung mit erheblichen Wirkungen, die umfangreiche Verarbeitung besonderer Kategorien von Daten oder von Daten über strafrechtliche Verurteilungen sowie die systematische umfangreiche Überwachung öffentlich zugänglicher Bereiche. Die nationalen Aufsichtsbehörden veröffentlichen weitere Listen.
Warum es wichtig ist
Hier kann ein Sicherheitsdenken in die Irre führen. Ein Datenabfluss kann das Unternehmen sehr wenig kosten und den Personen in der Datei trotzdem ernsthaft schaden, und genau diesen Schaden misst die DSGVO.
Es wird ernster, wenn eine DSFA ein hohes Risiko ergibt, das sich nicht senken lässt: Artikel 36 verlangt dann, vor dem Start die Aufsichtsbehörde zu konsultieren.
Wie es funktioniert
Nehmen Sie Ihr Verzeichnis von Verarbeitungstätigkeiten und prüfen Sie jede Tätigkeit anhand von Artikel 35 und der Liste Ihrer nationalen Aufsichtsbehörde.
Ist eine DSFA nötig, beschreiben Sie die Verarbeitung und ihre Zwecke, prüfen Sie, ob sie notwendig und verhältnismäßig ist, bewerten Sie die Risiken für die Personen und legen Sie die Maßnahmen dagegen dar.
Haben Sie einen Datenschutzbeauftragten, verlangt Artikel 35 Absatz 2, seinen Rat einzuholen. Öffnen Sie die Bewertung erneut, wenn sich die Verarbeitung ändert.
Ein Praxisbeispiel
Eine Klinik verlegt ihre Patientenakten in ein neues Cloud-System. Gesundheitsdaten in diesem Umfang erfordern eine DSFA. Das Hauptrisiko ist, dass der Empfang die falsche Akte öffnet und eine Diagnose preisgibt.
Die Klinik beschränkt den Zugriff nach Rolle, prüft monatlich das Protokoll der Aktenzugriffe und schult ihr Personal. Das verbleibende Risiko wird als mittel eingestuft, eine vorherige Konsultation ist daher nicht nötig.
Bewährte Praktiken
- Bewerten Sie den Schaden so, wie ihn eine Person empfinden würde: Diskriminierung, finanzieller Verlust, Offenlegung von etwas Privatem.
- Führen Sie die Bewertung durch, solange sich das Design noch ändern lässt. Eine DSFA, die nach dem Start geschrieben wird, kann die Probleme nur noch beschreiben.
- Wenn Sie entscheiden, dass keine DSFA nötig ist, halten Sie eine kurze schriftliche Begründung fest.
- Nutzen Sie Ihre Sicherheitsbewertung für die Maßnahmen, halten Sie die beiden Fragen aber getrennt.
Häufige Fehler
- Das Bußgeld oder den Schaden für das Unternehmen zu bewerten, was eine andere Frage beantwortet als die, die das Gesetz stellt.
- Eine DSFA wie ein Sicherheitsaudit zu behandeln, sodass Zweck, Notwendigkeit und Verhältnismäßigkeit nie geprüft werden.
- Auftragsverarbeiter und Übermittlungen außerhalb des Europäischen Wirtschaftsraums zu vergessen, oft weil der Einkauf sie getrennt behandelt hat.
Fragen
- Ist eine DSFA immer erforderlich?
- Nein, nur wenn eine Verarbeitung voraussichtlich ein hohes Risiko für Personen zur Folge hat. Andere Verarbeitungen brauchen trotzdem Maßnahmen, die ihrem Risiko angemessen sind.
- Wer führt eine DSFA durch?
- Der Verantwortliche ist zuständig und holt den Rat des Datenschutzbeauftragten ein, sofern einer benannt ist.
- Was geschieht, wenn das Risiko nach der DSFA hoch bleibt?
- Der Verantwortliche muss vor der Verarbeitung die Aufsichtsbehörde konsultieren, nach Artikel 36.
- Muss eine DSFA veröffentlicht werden?
- Die DSGVO verlangt es nicht, eine veröffentlichte Zusammenfassung kann aber Vertrauen schaffen.
- Muss ein Auftragsverarbeiter eine DSFA durchführen?
- Die Pflicht liegt beim Verantwortlichen. Der Auftragsverarbeiter unterstützt ihn mit Informationen, nach Artikel 28.